
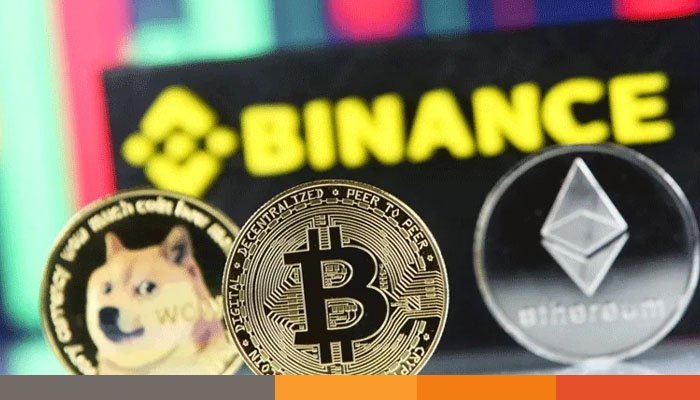
বিশ্বের বৃহত্তম ক্রিপ্টোকারেন্সি চুরির ঘটনায় উত্তর কোরিয়ার হ্যাকার গোষ্ঠী ট্রেডারট্রেইটরকে দায়ী করেছে যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা ফেডারেল ব্যুরো অব ইনভেস্টিগেশন (এফবিআই)। অভিযোগ অনুযায়ী, গোষ্ঠীটি ক্রিপ্টোকারেন্সি বিনিময় প্রতিষ্ঠান বাইন্যান্স থেকে ৬০০ কোটি ডলারের বেশি মূল্যের ভার্চুয়াল সম্পদ চুরি করেছে। গত ২৯ অক্টোবর সংঘটিত এই সাইবার হামলা উত্তর কোরিয়ার আলোচিত হ্যাকিং কার্যক্রমের সর্বশেষ ঘটনা হিসেবে সামনে এসেছে।
দীর্ঘদিন ধরেই সাইবার হামলার মাধ্যমে অর্থ সংগ্রহের অভিযোগ রয়েছে উত্তর কোরিয়ার বিরুদ্ধে। আন্তর্জাতিক নিষেধাজ্ঞা ও অর্থনৈতিক সংকটের মধ্যে দেশটি সাইবার অপরাধকে অর্থ আয়ের একটি গুরুত্বপূর্ণ মাধ্যম হিসেবে ব্যবহার করছে বলে মনে করেন বিশেষজ্ঞরা। ধারণা করা হয়, এসব হামলা থেকে পাওয়া অর্থের একটি অংশ দেশটির ক্ষেপণাস্ত্র ও পারমাণবিক অস্ত্র কর্মসূচিতে ব্যয় করা হয়।
ট্রেডারট্রেইটর উত্তর কোরিয়ার একটি হ্যাকার গোষ্ঠী, যা বৃহত্তর লাজারাস গ্রুপের সঙ্গে সংশ্লিষ্ট। ২০১৪ সালে যুক্তরাষ্ট্রের চলচ্চিত্র নির্মাতা প্রতিষ্ঠান সনি পিকচার্সে সাইবার হামলার পর উত্তর কোরিয়ার এই হ্যাকিং নেটওয়ার্ক আন্তর্জাতিকভাবে আলোচনায় আসে।
উত্তর কোরিয়ার নেতা কিম জং উনকে ব্যঙ্গ করে নির্মিত চলচ্চিত্র ‘দ্য ইন্টারভিউ’ মুক্তির পরিকল্পনার পর সনি পিকচার্সে ওই হামলা চালানো হয়েছিল বলে অভিযোগ রয়েছে। হামলার মাধ্যমে প্রতিষ্ঠানটির বিপুল পরিমাণ গোপন তথ্য ও অভ্যন্তরীণ নথি ফাঁস হয়ে যায়। এ ঘটনার পর উত্তর কোরিয়ার সাইবার সক্ষমতা নিয়ে আন্তর্জাতিক মহলে উদ্বেগ বাড়ে।
উত্তর কোরিয়া অন্তত ১৯৯০-এর দশকের মাঝামাঝি সময় থেকে সাইবার সক্ষমতা বাড়াতে বিনিয়োগ করে আসছে। এর ধারাবাহিকতায় দেশটি একটি শক্তিশালী হ্যাকিং বাহিনী গড়ে তুলেছে। দক্ষিণ কোরিয়ার গোয়েন্দা সংস্থার ২০২৪ সালের হিসাব অনুযায়ী, উত্তর কোরিয়ার এই সাইবার বাহিনীতে প্রায় ৮ হাজার ৪০০ সদস্য ছিলেন।
এফবিআইয়ের তথ্য অনুযায়ী, উত্তর কোরিয়া দক্ষ সাইবার বাহিনী গড়ে তুলতে মেধাবী শিক্ষার্থীদের কম্পিউটার বিজ্ঞান ও তথ্যপ্রযুক্তিতে প্রশিক্ষণ দিচ্ছে। দেশটির প্রধান বিদেশি গোয়েন্দা সংস্থা রিকনিস্যান্স জেনারেল ব্যুরোর নির্দেশনায় হ্যাকিং কার্যক্রমের বড় একটি অংশ পরিচালিত হয় বলে ধারণা করা হয়।
ট্রেডারট্রেইটরের সদস্যরা সাধারণত চাকরির প্রলোভন দেখিয়ে সম্ভাব্য ভুক্তভোগীদের সঙ্গে যোগাযোগ করে। তারা নিজেদের নিয়োগদাতা বা প্রযুক্তি প্রতিষ্ঠানের প্রতিনিধি হিসেবে পরিচয় দেয়। আকর্ষণীয় বেতনের চাকরির প্রস্তাব দিয়ে আগ্রহীদের কাছে ক্ষতিকর সফটওয়্যারযুক্ত ফাইল পাঠানো হয়।
চাকরির আবেদন, সাক্ষাৎকার কিংবা দক্ষতা যাচাইয়ের পরীক্ষার নামে এসব ফাইল ডাউনলোড করতে বলা হয়। একবার ক্ষতিকর সফটওয়্যার কম্পিউটারে প্রবেশ করলে হ্যাকাররা সংশ্লিষ্ট ব্যবস্থায় অননুমোদিত প্রবেশের সুযোগ পায়। এরপর তারা গুরুত্বপূর্ণ তথ্য, ব্যবহারকারীর পরিচয় ও ডিজিটাল সম্পদ চুরির চেষ্টা করে।
২০২৪ সালে জাপানের ক্রিপ্টোকারেন্সি বিনিময় প্রতিষ্ঠান ডিএমএম বিটকয়েন থেকে ৩০ কোটি ৮০ লাখ ডলার চুরির ঘটনায় একই ধরনের কৌশল ব্যবহারের অভিযোগ ওঠে।
এফবিআইয়ের তথ্য অনুযায়ী, উত্তর কোরিয়ার এক হ্যাকার লিংকডইনে নিয়োগদাতা সেজে একটি ভার্চুয়াল মুদ্রার ওয়ালেট সফটওয়্যার প্রতিষ্ঠানের কর্মীর সঙ্গে যোগাযোগ করেন। পরে তাঁকে চাকরিতে নিয়োগের আগে দক্ষতা যাচাইয়ের পরীক্ষার মতো একটি ফাইল পাঠানো হয়। ওই ফাইলের মধ্যে ক্ষতিকর কোড যুক্ত ছিল। কর্মী সেটি ব্যবহার করার পর হ্যাকার তাঁর কম্পিউটার ব্যবস্থায় প্রবেশের সুযোগ পান। একপর্যায়ে ওই কর্মীর পরিচয় ব্যবহার করে বিভিন্ন কার্যক্রম পরিচালনা করতে সক্ষম হন হ্যাকার।
এ ঘটনা দেখিয়েছে, প্রচলিত সাইবার হামলার পাশাপাশি চাকরির প্রলোভন ও সামাজিক যোগাযোগমাধ্যমকে কাজে লাগিয়েও ক্রিপ্টোকারেন্সি চুরির মতো বড় অপরাধ সংঘটিত করা সম্ভব।
উত্তর কোরিয়ার হ্যাকারদের বিরুদ্ধে অতীতে একাধিক আলোচিত সাইবার হামলার অভিযোগ রয়েছে। ২০১৬ সালে বাংলাদেশ ব্যাংকের রিজার্ভ চুরির ঘটনায় তাদের সম্পৃক্ততার অভিযোগ ওঠে। ওই ঘটনায় নিউইয়র্ক ফেডারেল রিজার্ভে থাকা বাংলাদেশ ব্যাংকের হিসাব থেকে ৮ কোটি ১০ লাখ ডলার চুরি হয়।
এর পরের বছর ২০১৭ সালে বিশ্বজুড়ে ছড়িয়ে পড়ে ওয়ানাক্রাই র্যানসমওয়্যার হামলা। এই সাইবার হামলায় বিভিন্ন দেশের হাসপাতাল, প্রতিষ্ঠান ও সরকারি সংস্থার কম্পিউটার ব্যবস্থা অচল হয়ে পড়ে। হামলার পেছনে উত্তর কোরিয়ার হ্যাকারদের হাত রয়েছে বলে অভিযোগ করে যুক্তরাষ্ট্র।
২০২২ সালে যুক্তরাষ্ট্রের কর্তৃপক্ষ লাজারাস গ্রুপের সঙ্গে সংশ্লিষ্ট হ্যাকারদের বিরুদ্ধে রনিন ব্লকচেইন নেটওয়ার্ক থেকে প্রায় ৬২ কোটি ডলার চুরির অভিযোগ আনে। এটি ছিল ক্রিপ্টোকারেন্সি খাতে অন্যতম বড় চুরির ঘটনা।
বিশেষজ্ঞদের মতে, ক্রিপ্টোকারেন্সির লেনদেনব্যবস্থা, ডিজিটাল ওয়ালেট এবং ব্লকচেইন প্রযুক্তির দুর্বলতা কাজে লাগিয়ে এ ধরনের হামলা চালানো হচ্ছে। পাশাপাশি সামাজিক যোগাযোগমাধ্যমে ভুয়া পরিচয় তৈরি করে কর্মীদের আস্থা অর্জনও হ্যাকারদের গুরুত্বপূর্ণ কৌশল হয়ে উঠেছে।
বিশ্বজুড়ে ক্রিপ্টোকারেন্সির ব্যবহার বাড়ার সঙ্গে সঙ্গে এ খাতে সাইবার নিরাপত্তার ঝুঁকিও বাড়ছে। উত্তর কোরিয়ার হ্যাকার গোষ্ঠীগুলোর বিরুদ্ধে একের পর এক বড় চুরির অভিযোগ সেই উদ্বেগ আরও বাড়িয়ে তুলেছে। বিশেষ করে নিয়োগের নামে প্রতারণা, ক্ষতিকর সফটওয়্যার ছড়ানো এবং ডিজিটাল সম্পদ চুরির ঘটনা মোকাবিলায় ক্রিপ্টো প্রতিষ্ঠানগুলোর পাশাপাশি সাধারণ ব্যবহারকারীদেরও সতর্ক থাকার প্রয়োজনীয়তা সামনে এসেছে।
পড়ুন:শক্তি বাড়িয়ে প্রবল ঘূর্ণিঝড়ে পরিণত হয়েছে ‘মুরাসু’, সর্বশেষ যা জানা গেল
ইমি/